Un grupo de ciberespionaje
La actividad fue atribuida a
PUBLICIDAD
El informe, publicado el 17 de septiembre de 2026, identificó el despliegue de este
FamousSparrow, el grupo de hackers vinculado al régimen de China
FamousSparrow es un grupo de ciberespionaje documentado por ESET desde 2021. Sus operaciones se caracterizan por la utilización de herramientas personalizadas para ingresar a sistemas informáticos, mantener acceso remoto y obtener información de organizaciones estratégicas.
Inicialmente,
Los investigadores también han identificado coincidencias entre sus operaciones y las de otros grupos vinculados a
PUBLICIDAD
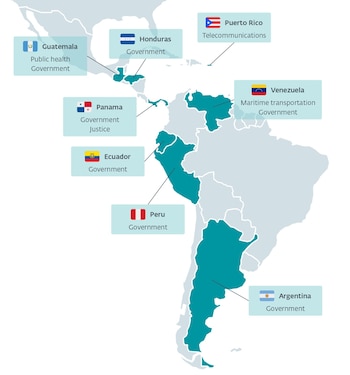
La investigación más reciente detectó que sus operaciones en América Latina comenzaron a intensificarse, al menos, desde julio de 2025, con ataques dirigidos principalmente a organismos gubernamentales.
Perú entre los países identificados en la campaña
La presencia de
Según la compañía,
PUBLICIDAD
ESET considera que el interés por América Latina podría estar relacionado con el escenario geopolítico y
Esta explicación corresponde a la interpretación de los investigadores y no constituye una motivación confirmada por los responsables de los ataques.
SparroWocky, el nuevo malware para espiar gobiernos
Uno de los principales hallazgos de la investigación es la aparición de
PUBLICIDAD
El programa reemplaza progresivamente a
A diferencia de un virus convencional que puede limitarse a dañar archivos o interrumpir el funcionamiento de un equipo, una puerta trasera está diseñada para permitir que un atacante ingrese y ejecute acciones de manera remota sin autorización.
De acuerdo con el análisis técnico de ESET,

Capacidades del malware SparroWocky
Entre las capacidades identificadas por los especialistas se encuentran:
- Ejecutar comandos de manera remota: permite controlar determinadas funciones del equipo infectado y ejecutar programas.
- Extraer información: puede recopilar archivos y transferirlos hacia servidores controlados por los atacantes.
- Capturar pantallas: obtiene imágenes periódicas de la actividad que se desarrolla en el equipo comprometido.
- Manipular archivos: permite subir, descargar, copiar, mover y eliminar documentos.
- Recopilar información del sistema: obtiene datos sobre unidades, directorios y sesiones de usuarios.
- Mantener acceso remoto: facilita que los atacantes continúen operando dentro del equipo comprometido.
Estas funciones pueden convertir una computadora infectada en un punto de acceso para recopilar información y realizar nuevas acciones dentro de una red informática.
Cómo ingresan los atacantes a los sistemas
ESET identificó que
PUBLICIDAD
Entre los procedimientos documentados se encuentra el
Sin embargo, los investigadores no determinaron públicamente el mecanismo inicial de acceso utilizado en todos los incidentes de la campaña más reciente. Por ello, no es posible atribuir todos los ataques a una única vulnerabilidad o método de infección.
Riesgos del ciberespionaje para las instituciones públicas
El acceso no autorizado a los sistemas de una entidad gubernamental puede representar riesgos para la confidencialidad de documentos, comunicaciones internas y datos institucionales.
En una
PUBLICIDAD
Las capacidades de
La

Actividad regional sostenida bajo monitoreo
El hallazgo de
PUBLICIDAD
La concentración de objetivos en América Latina y la incorporación de
La investigación no permite establecer por sí sola el alcance de una eventual intrusión en organismos nacionales, pero sí documenta la presencia del país dentro de una operación regional que ESET continúa monitoreando.
Compartir nota:
Deja una respuesta